Amazon Ads 集成
概述
欢迎使用!本指南将帮助您把 Amazon Ads 账号连接到 Frevana 的 Amazon Ads 智能体团队。
Amazon 提供两种常见的接入方式:
- Direct Advertiser:适用于管理自身 Sponsored Ads 账号的单个卖家、供应商、品牌或企业。
- Partner Network / Manager Account:适用于管理多个广告主广告的代理机构、软件提供商或合作伙伴。
虽然申请流程不同,但智能体团队最终都需要以下凭据:
- LWA Client ID
- LWA Client Secret
- Refresh Token
- Region
- Amazon Ads Profile ID
您将设置 Amazon Ads API 访问权限、Login with Amazon(LWA)客户端应用、Amazon Ads API 权限范围、OAuth 重定向 URL、刷新令牌授权和 Amazon Ads 广告档案。完成后,智能体团队可以列出广告档案、导出 Sponsored Products 数据、创建报告以及创建暂停状态的测试广告系列。
开始之前
您需要:
- Amazon Ads 账号的管理员权限;如果使用 Partner Network,则需要管理员账号的管理员权限。
- 有权访问申请 Amazon Ads API 权限时使用的 Amazon 账号。
- 有权访问 Login with Amazon 的 Amazon Developer Console。
第 1 步:申请 Amazon Ads API 访问权限
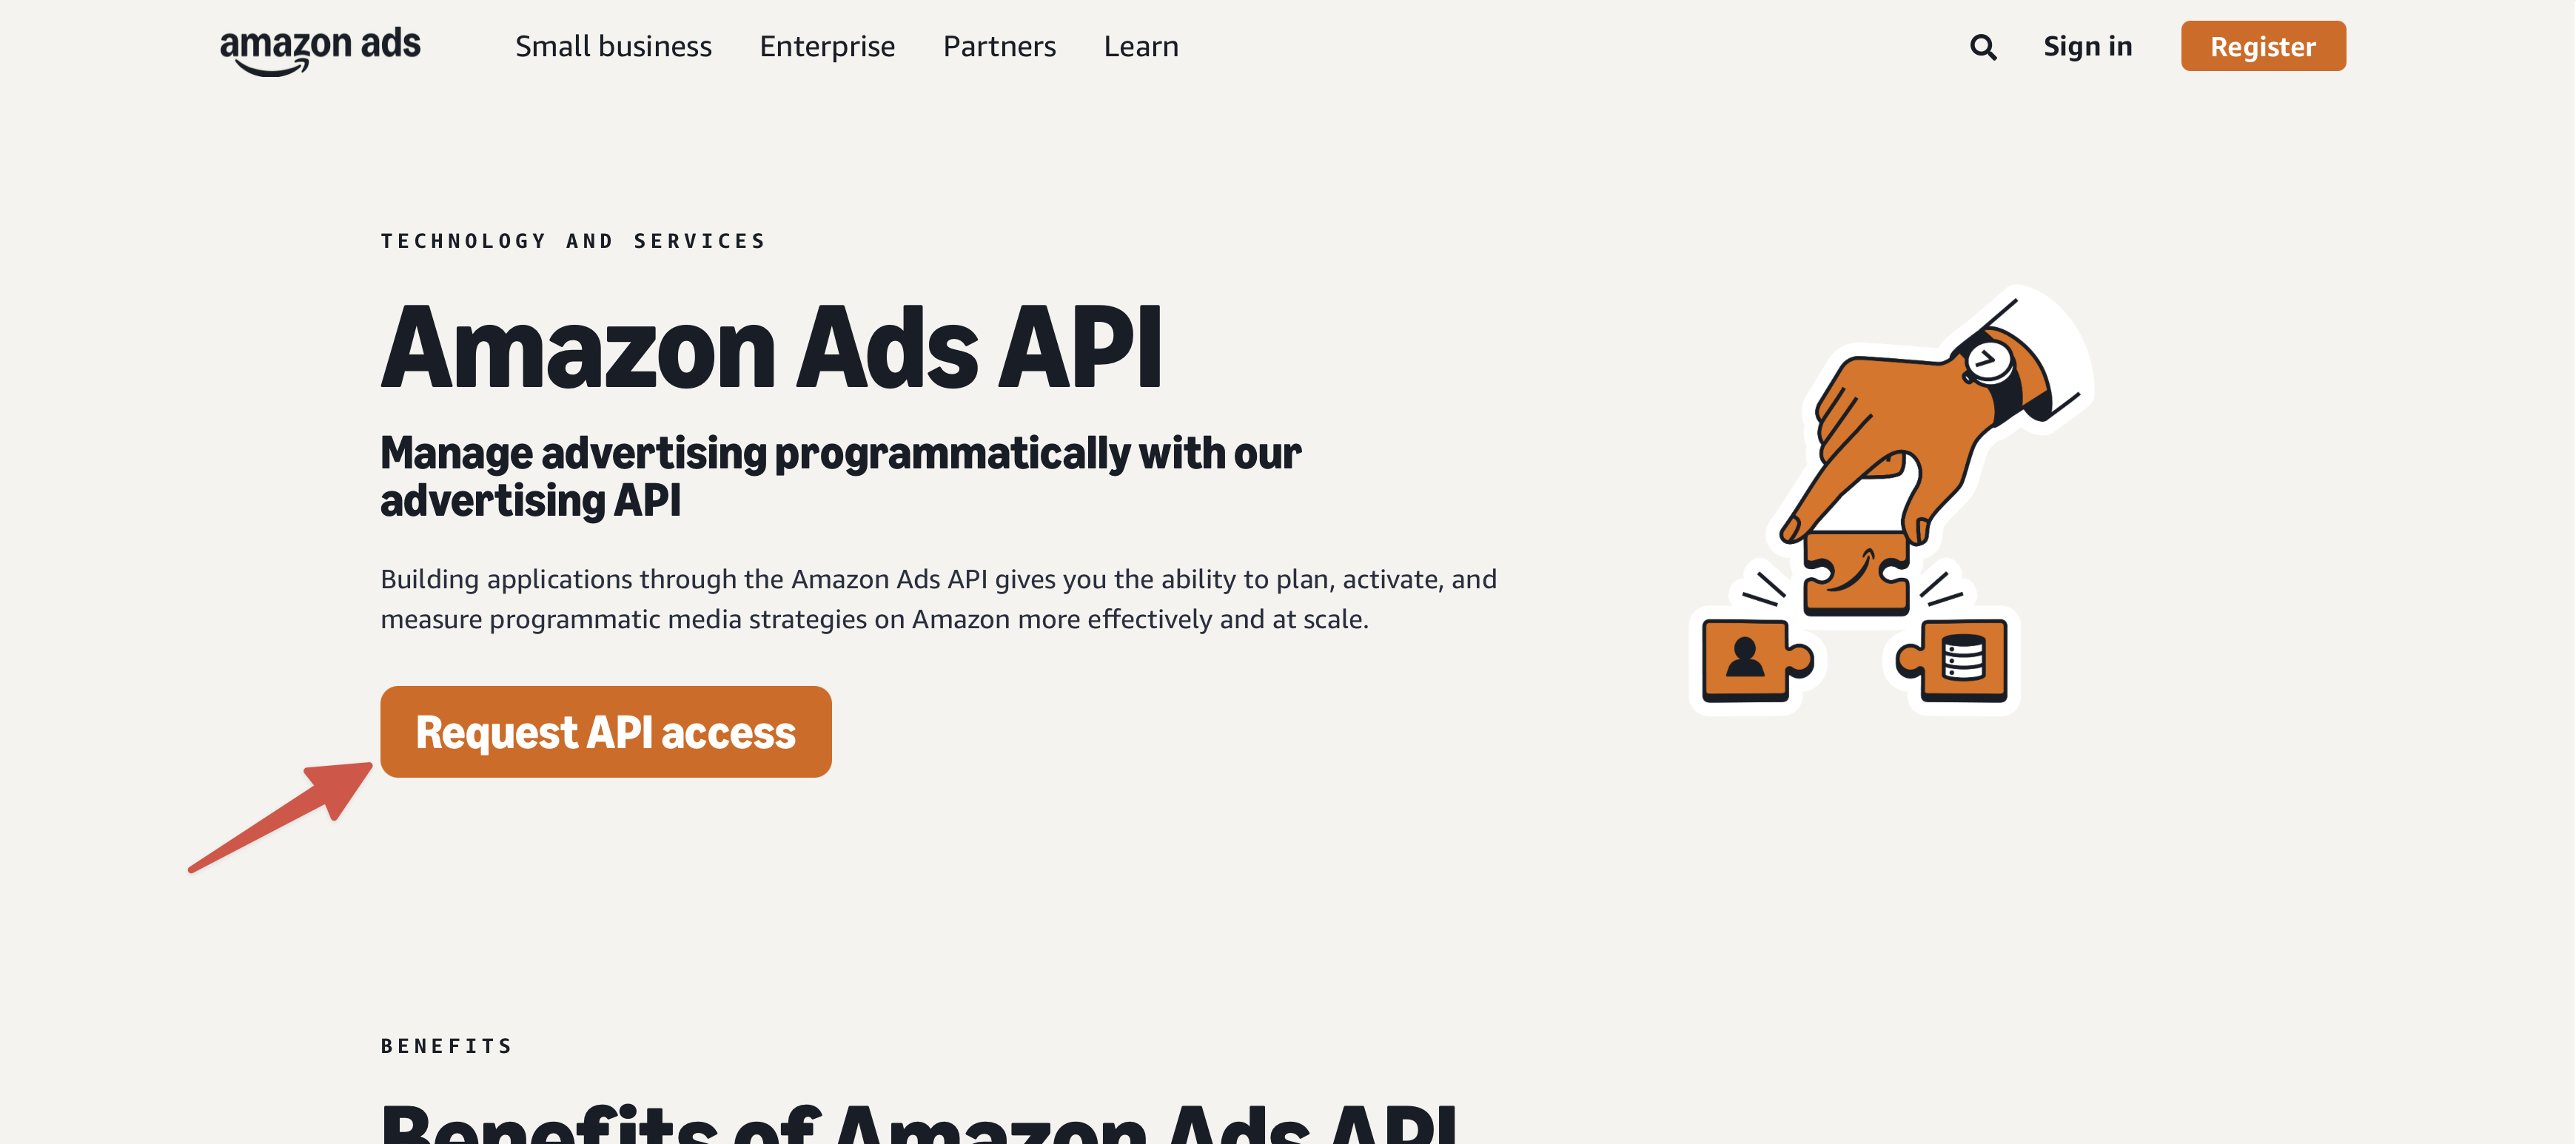
打开 Amazon Ads API 注册页面,使用 Amazon Ads 账号登录,然后选择 Request API Access。
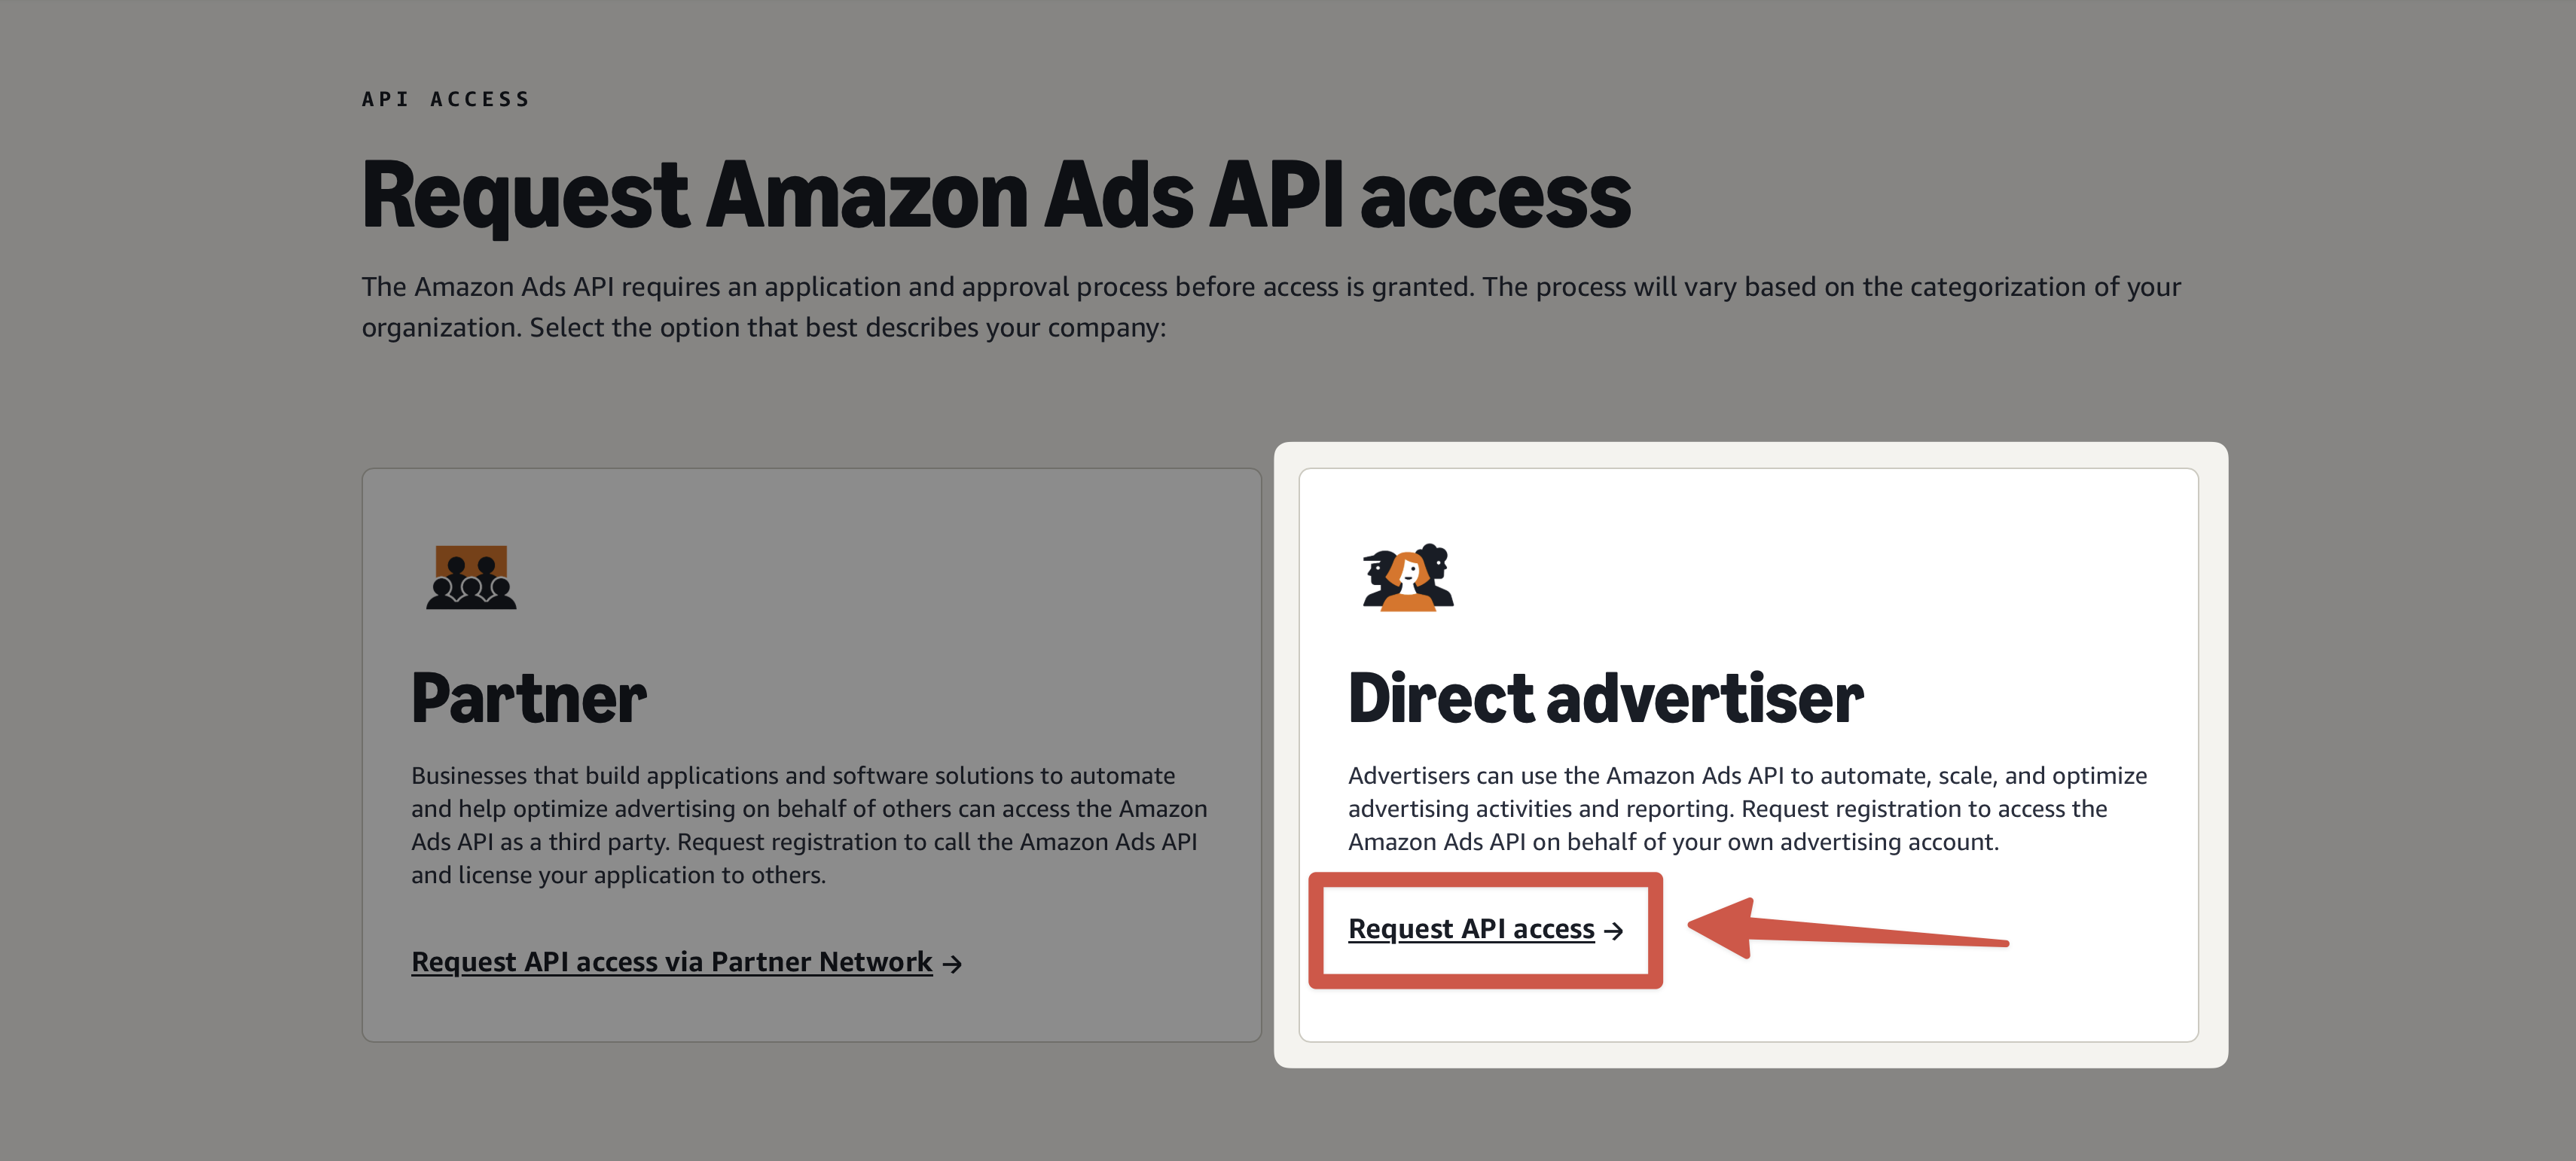
Amazon 会询问要创建的账号类型,请选择与使用场景匹配的方式:
| 使用场景 | 选择 |
|---|---|
| 为单个卖家、供应商、品牌或企业管理自身 Sponsored Ads。 | Direct Advertiser(推荐) |
| 为多个客户、品牌或广告主管理广告,或者需要 DSP 访问权限。 | Partner Network / Manager Account |
如果您已设置过 Google Ads 智能体团队,可以这样对比:Amazon Direct Advertiser 类似 Google Ads Account;Amazon Partner account 类似 Google Ads Manager。
本智能体团队选择 Direct Advertiser,它足以满足大多数用户的需要。请选择 Request API access 文字,不要点击卡片。
选择数据访问权限时:
- Advertising:必选。
- Data provider:除非您专门为广告主发布受众细分信息,否则不要选择。
如果 Amazon 询问安全和第三方问题,请根据您的产品实际行为作答:
| 问题 | 直投广告主或内部使用的常见回答 |
|---|---|
| 是否向其他服务、第三方或应用发送或导出 Amazon Ads 数据 | 如果数据仅保留在自己的工作流程内且不向外共享,回答 No。 |
| 是否采取措施防止 Amazon Ads 数据暴露给第三方 | 如果您限制访问并且不在批准的系统之外共享数据,回答 Yes。 |
| 网络控制 | 如果使用正常的访问控制、防火墙、私有凭据和受保护的系统,回答 Yes。 |
| 基于角色或职责的访问限制 | 如果只有授权用户可以访问 Ads 数据,回答 Yes。 |
| 传输时加密 Amazon 信息 | API 调用使用 HTTPS/TLS 时回答 Yes。 |
| 事件响应计划 | 如果具有安全监控、检测、响应和报告流程,回答 Yes。 |
向 [email protected] 报告涉及 Amazon 信息的安全事件 | 如果事件响应计划包括通知 Amazon,回答 Yes。 |
| 最低密码要求 | 如果用户或系统账号要求安全密码或身份提供商控制,回答 Yes。 |
| 安全存储凭据 | 如果凭据不提交到公开代码仓库、不硬编码,并存放在受保护配置或密钥存储中,回答 Yes。 |
如果 Amazon 询问外部参与方且实际没有,可以使用类似以下的简短回答:
We do not share Amazon Ads information with outside parties. Data is used only for the authorized advertiser's reporting and optimization. Credentials are stored securely and data is transmitted over encrypted connections.
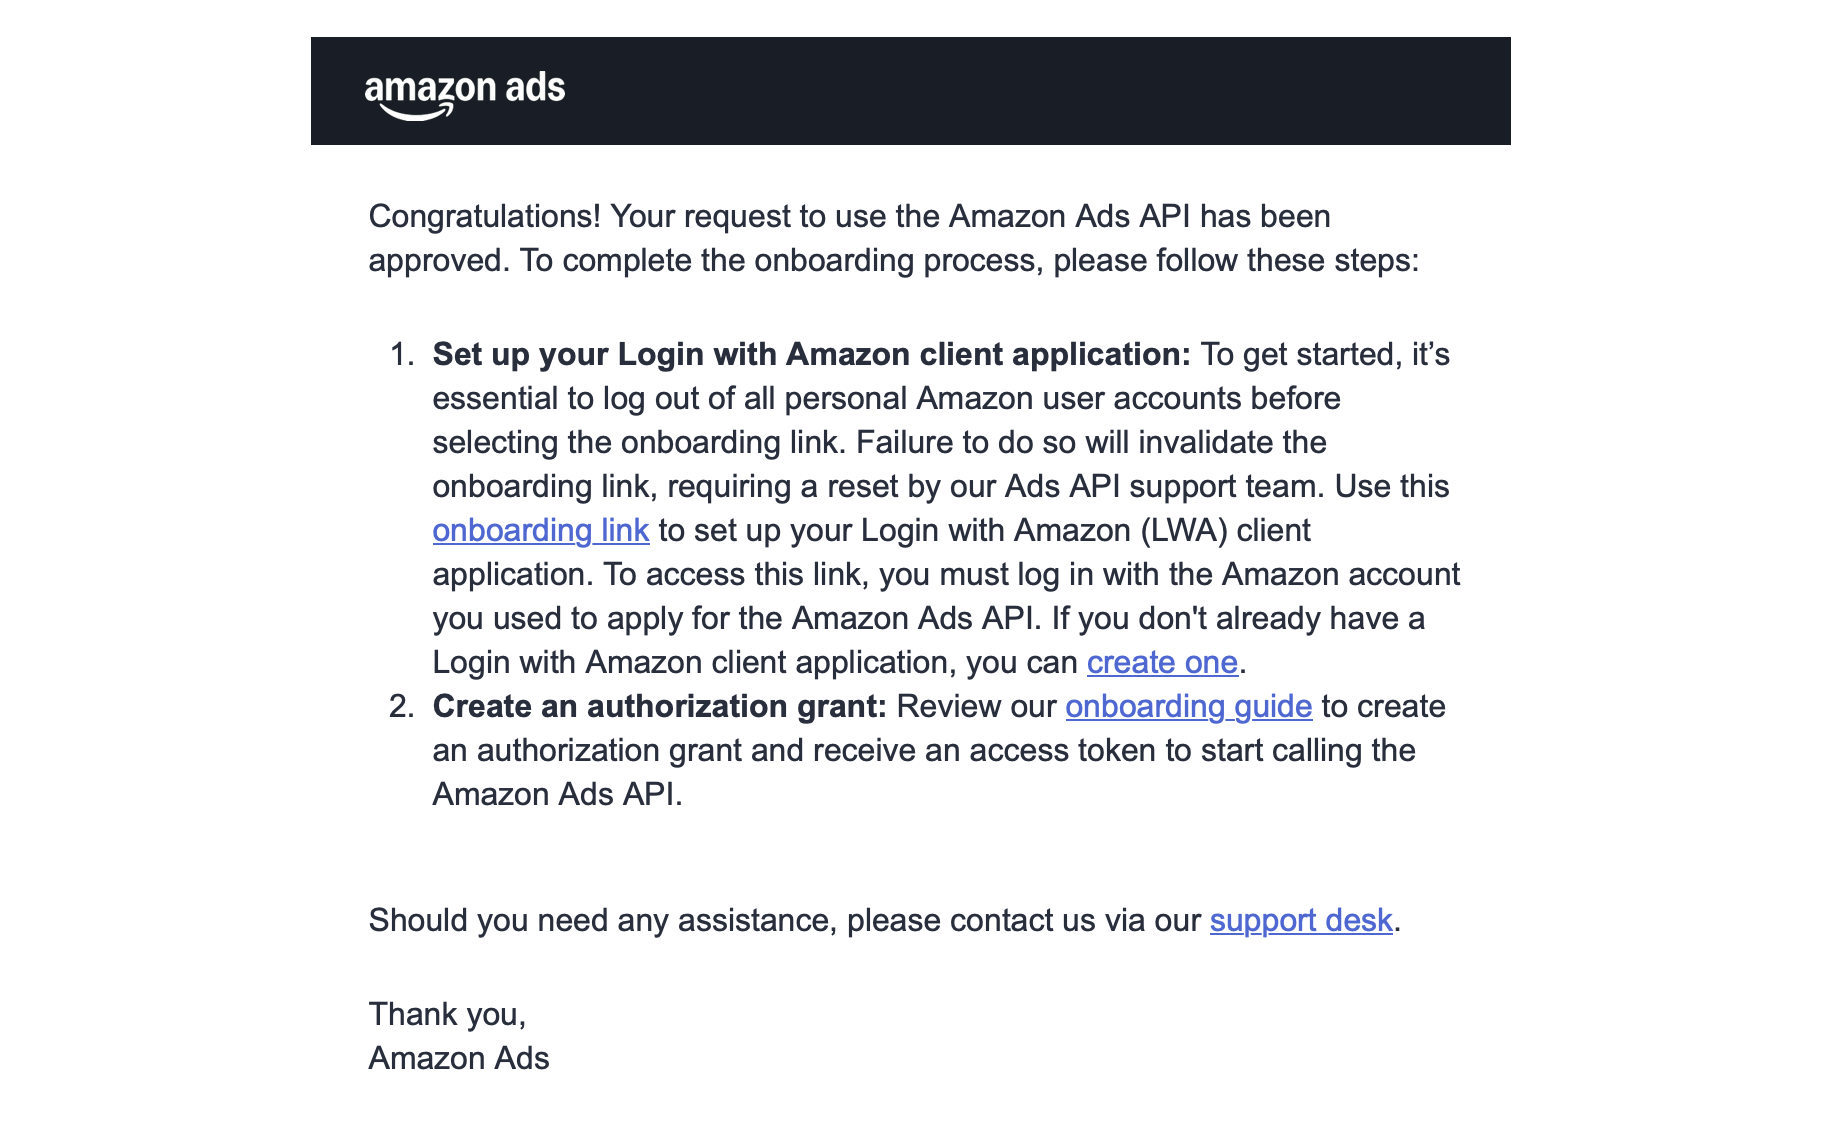
提交请求后,请等待 Amazon 审核。Amazon 在几天后批准时,您应收到说明 API 使用申请已获批的电子邮件或接入页面。批准并不代表设置完成;您仍需要将获批的 Ads API 权限范围关联到 LWA 应用。
第 2 步:完成 Amazon Ads API 接入
Amazon 批准申请后,在批准邮件中找到接入链接。打开链接前:
- 退出无关的个人 Amazon 账号。
- 使用申请 Amazon Ads API 访问权限时使用的同一个 Amazon 账号。
- 如果使用多个 Amazon 账号,请使用全新的浏览器配置文件或无痕窗口。
Amazon 提醒,使用错误的账号可能使接入链接失效,需要 Ads API 支持团队重置。
第 3 步:创建或选择 Login with Amazon 应用
Login with Amazon 是 Amazon 的 OAuth 系统。Amazon Ads API 不使用简单的 API 密钥,而是使用 LWA 客户端应用和刷新令牌。
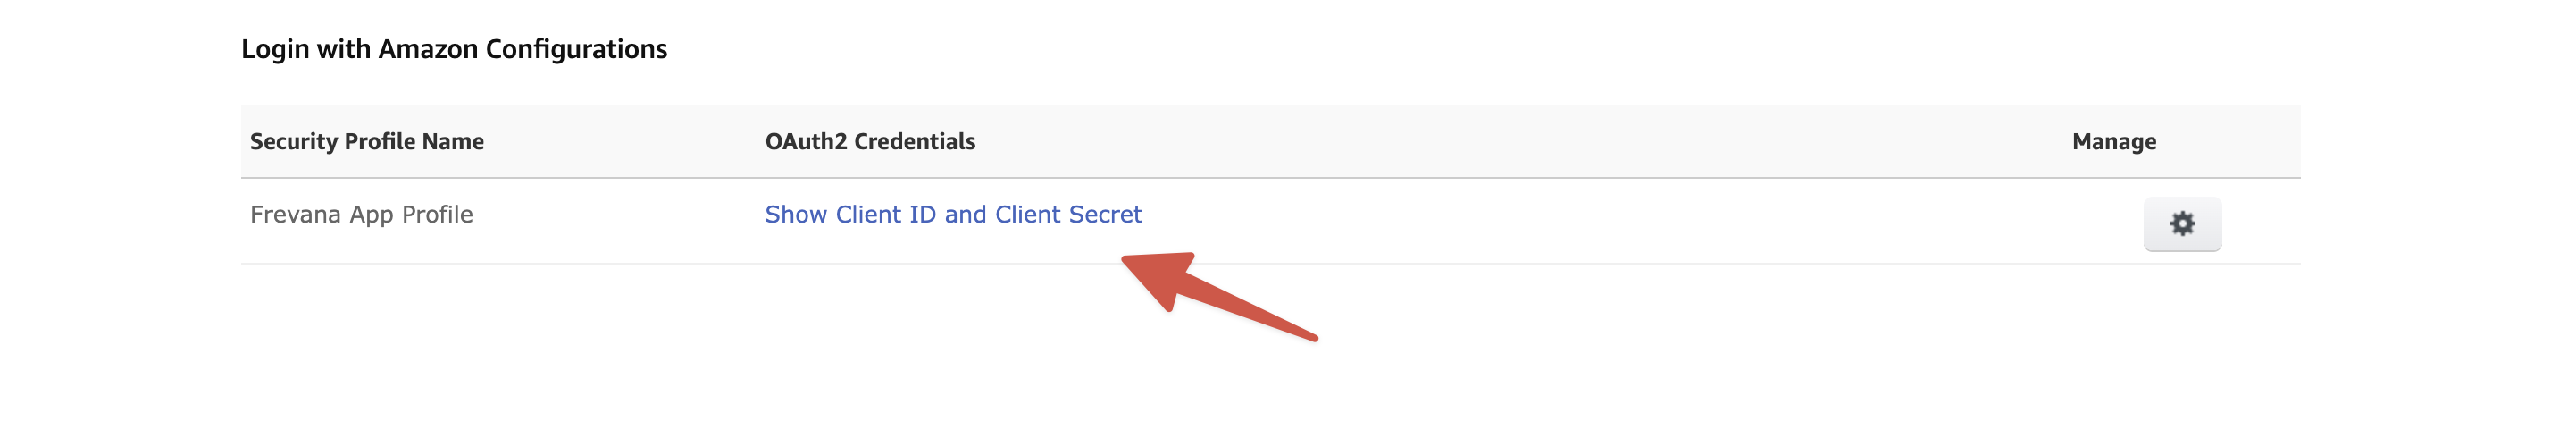
打开 LWA 控制台,为应用创建或选择 Security Profile。应用名称可以类似:
XXX App
然后获取 Client ID 和 Client Secret。
第 4 步:为 LWA 应用分配 Amazon Ads API 权限范围
再次打开邮件中的 Onboarding link。
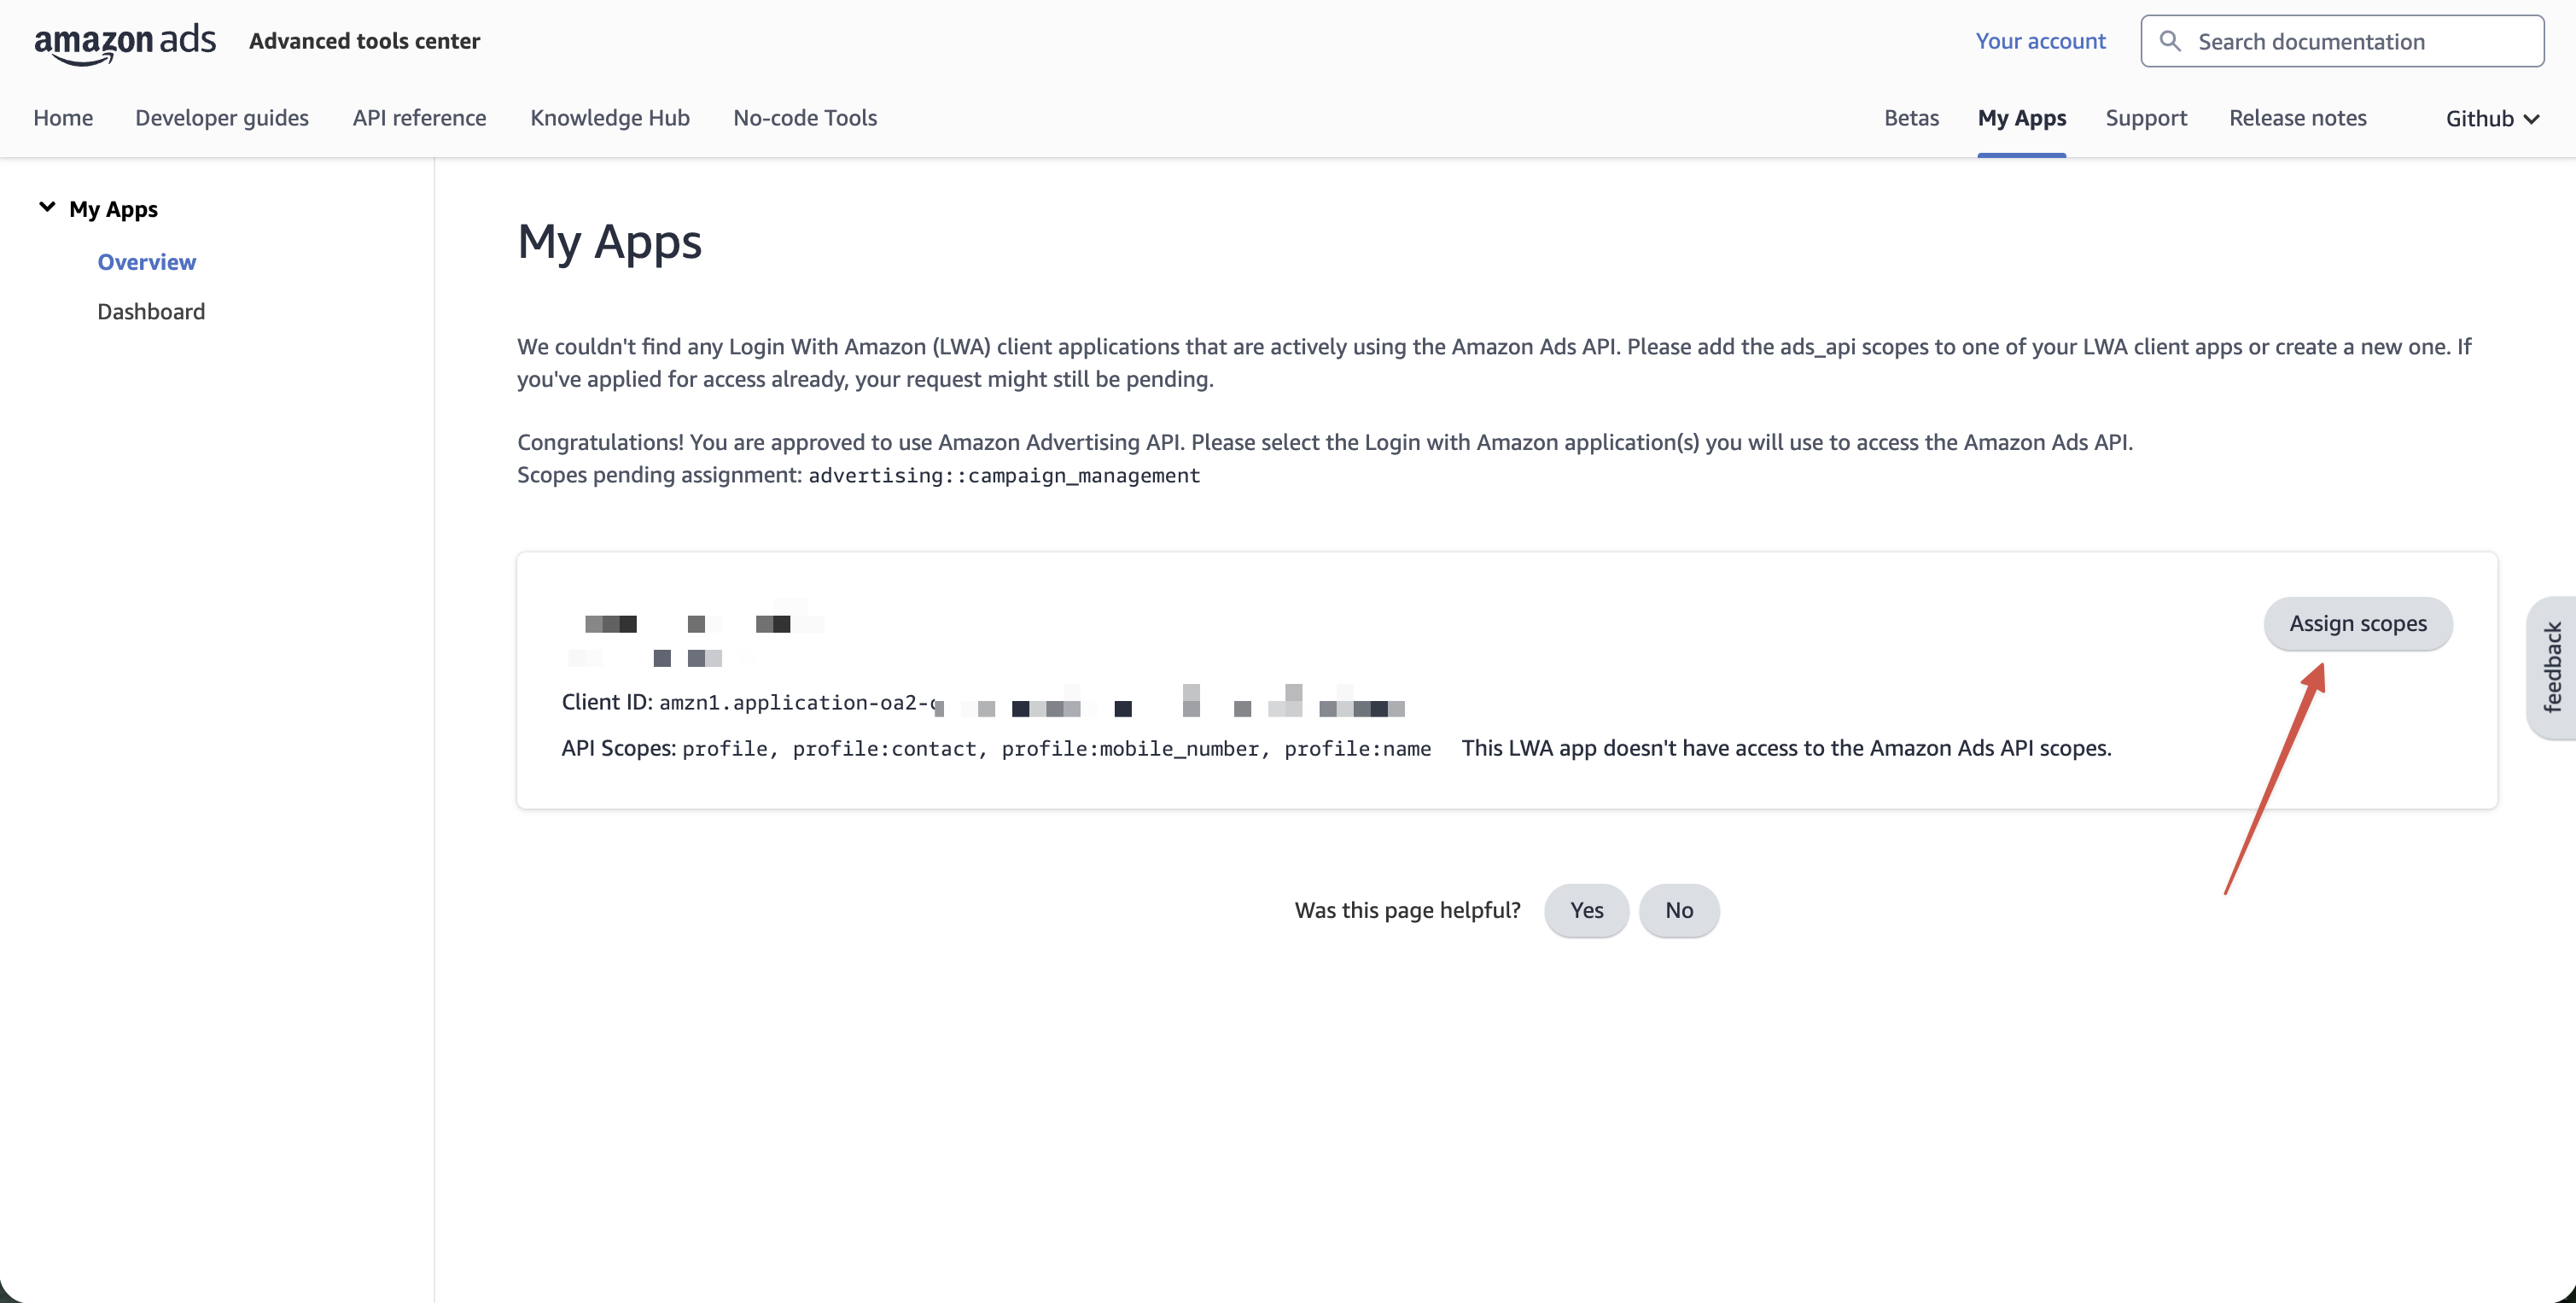
选择正确的 LWA 应用,并分配已获批的 Amazon Ads API 权限范围。在当前接入流程中,相关权限范围显示为:
advertising::campaign_management
您也可能看到以下个人资料权限范围:
profile
profile:name
profile:contact
profile:mobile_number
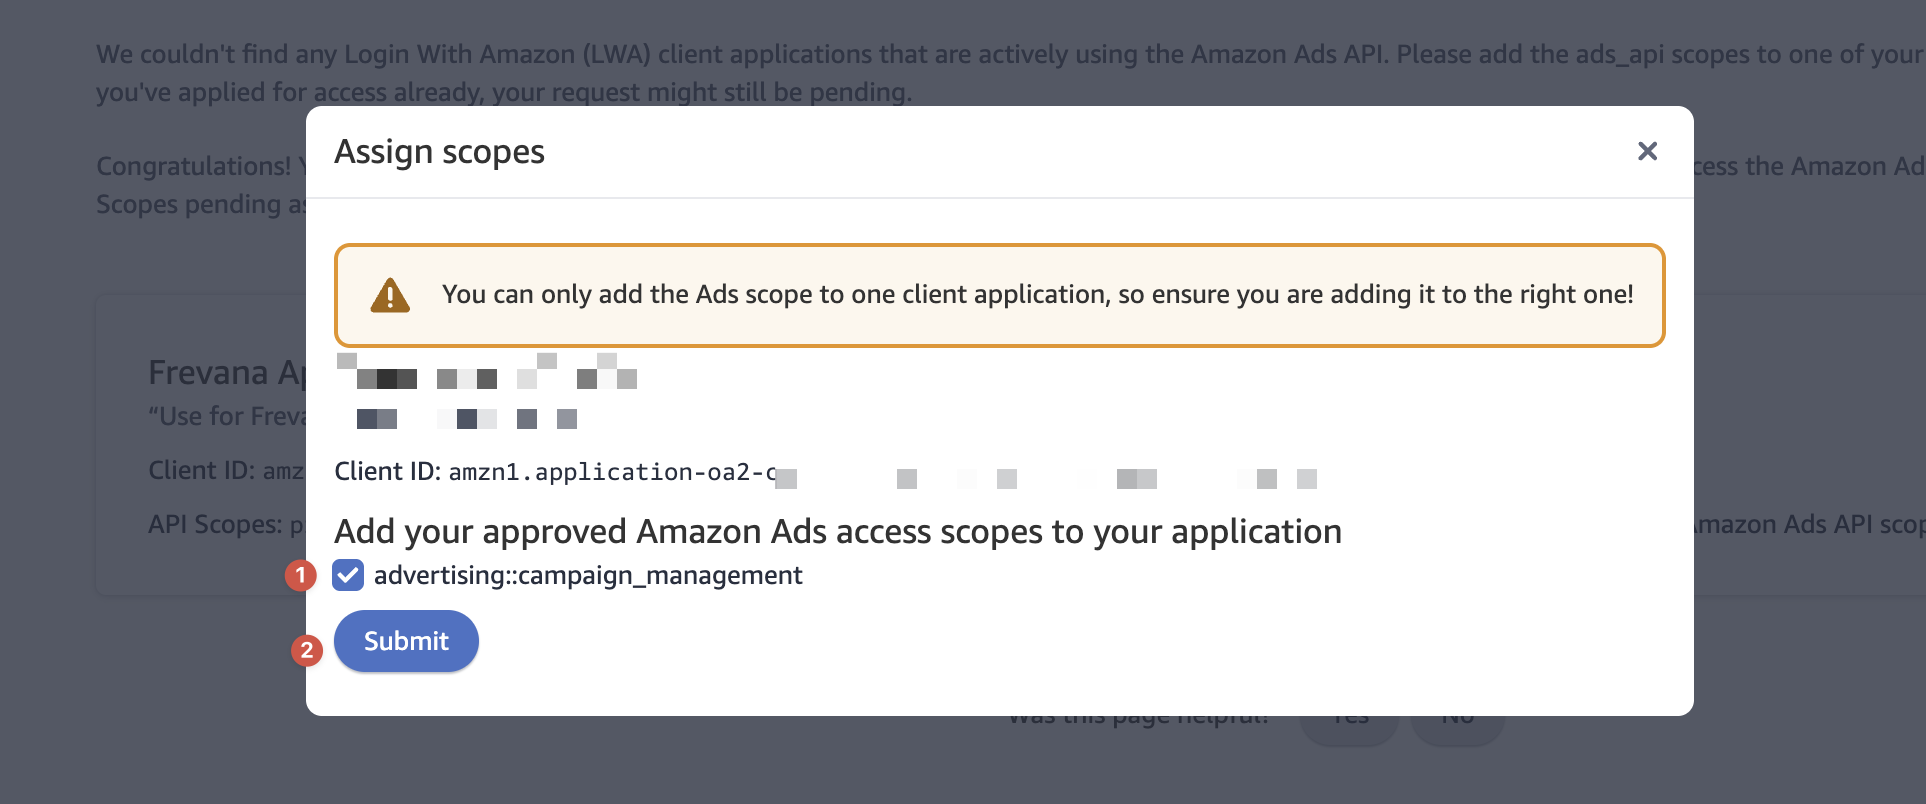
分配后,应用卡片应显示类似内容:
API Scopes: profile:contact, profile, profile:name, profile:mobile_number, advertising::campaign_management
如果之后 OAuth 出现 An unknown scope was requested,可能是请求了错误的权限范围、权限范围未分配给该 Client ID、Amazon 尚未完成批准同步,或应用仍在 Amazon Ads 接入或 Partner Network 中等待处理。
第 5 步:完成 Direct Advertiser 关联
如果使用 Direct Advertiser 方式,Amazon 可能只要求创建或关联 API 应用。如果 LWA 应用卡片已显示 Ads API 权限范围,请继续下一步。
第 6 步:添加 Allowed Return URL
在 LWA Amazon Developer Console 中打开同一个 LWA Security Profile。将鼠标移到齿轮图标上,然后打开:
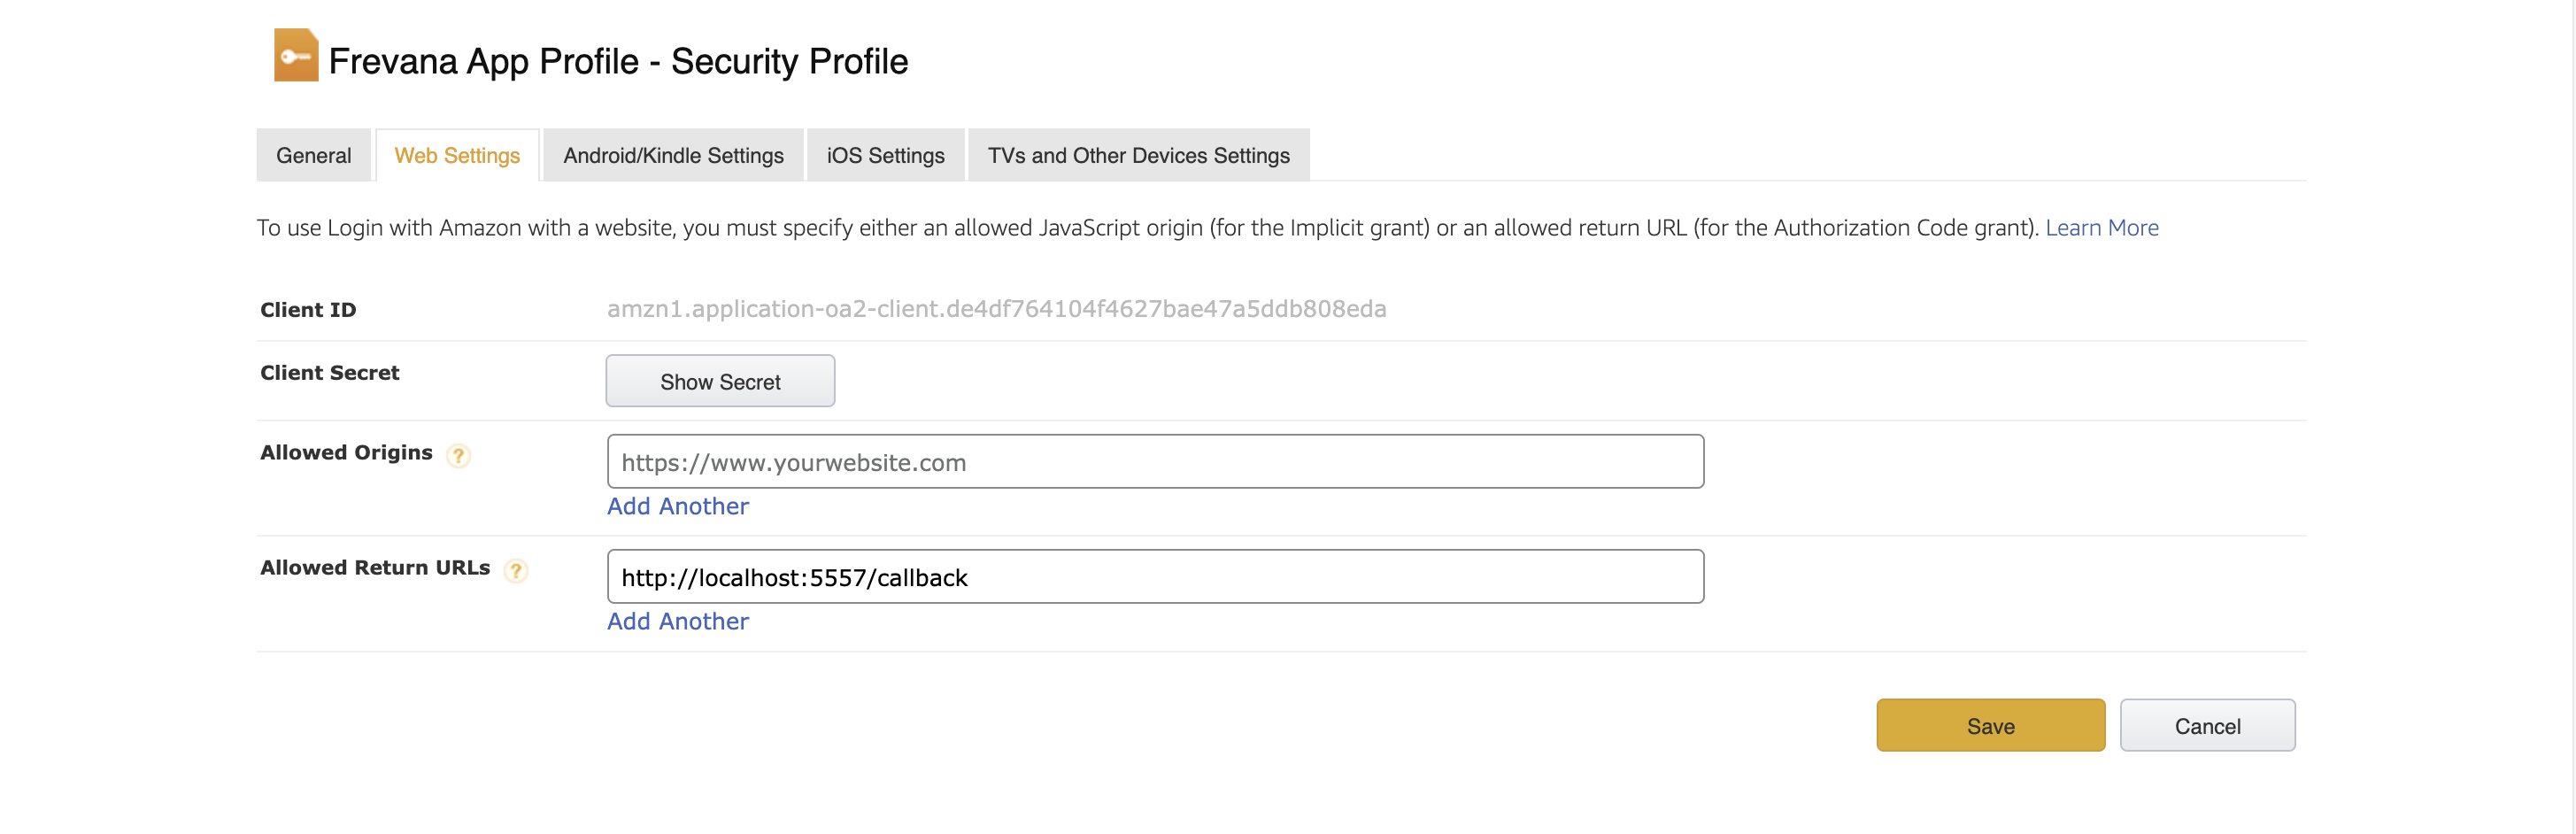
Web Settings -> Allowed Return URLs
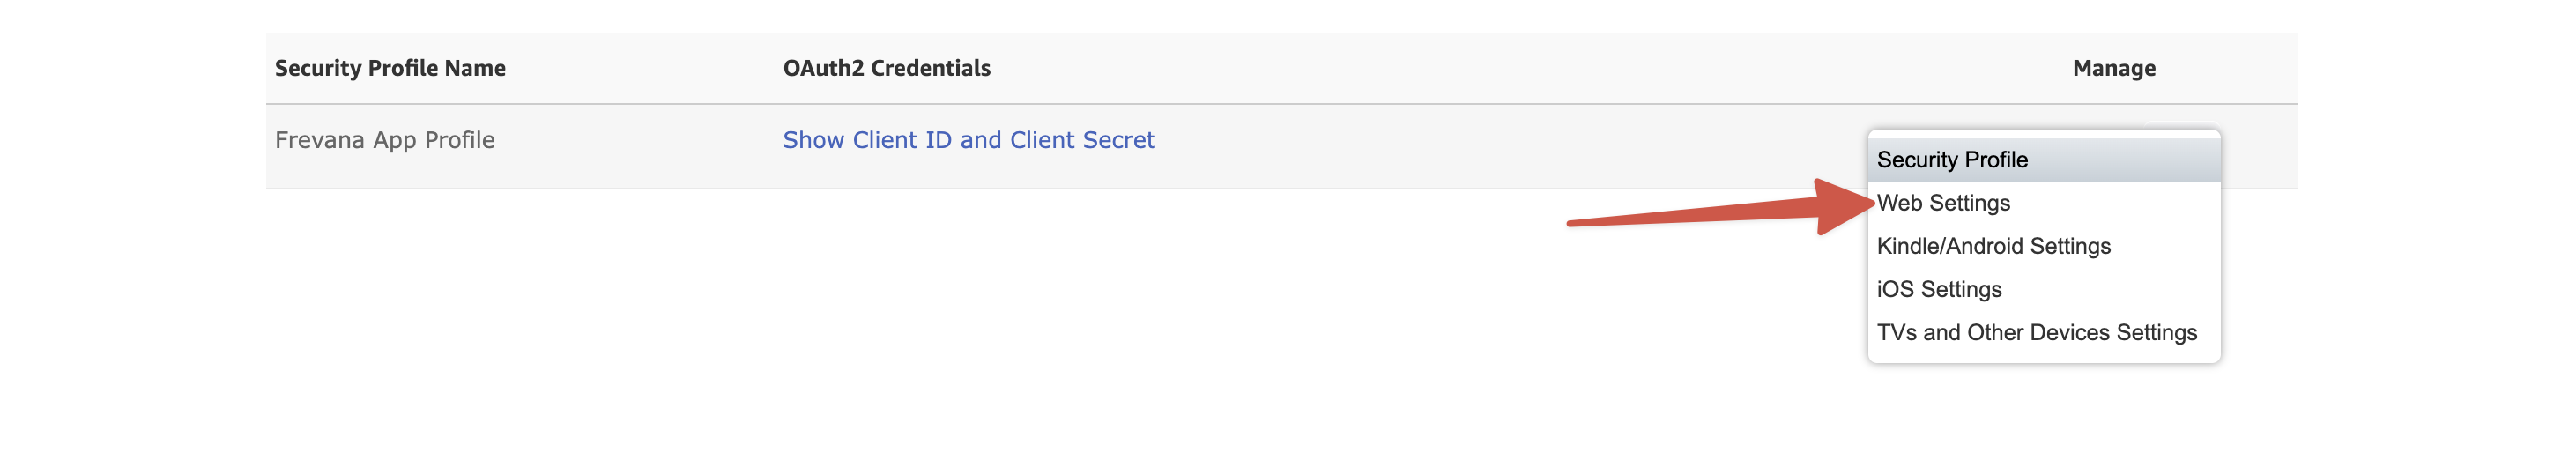
编辑 Allowed Return URLs,添加以下完全一致的 URL:
http://localhost:5557/callback
如果遗漏此步骤,Amazon 将显示:
The redirect URI you provided has not been whitelisted for your application.
第 7 步:使用 Client ID 和 Client Secret 配置智能体团队
返回智能体团队聊天,提供 Login with Amazon 应用的 Client ID、Client Secret 以及区域(例如 NA)。
浏览器将打开授权页面,让您授权应用访问 Amazon Ads 数据。使用 Ads 账号登录并完成授权。智能体团队随后可能获取您的广告档案;请回复要使用的 profile ID。
故障排查
未知权限范围
错误信息:
400 Bad Request
An unknown scope was requested
请检查 LWA 应用是否已分配 Amazon Ads 权限范围、OAuth 请求是否使用 advertising::campaign_management、是否选择正确的 LWA Client ID,以及 Amazon 是否已完成批准同步。
重定向 URI 未加入白名单
错误信息:
The redirect URI you provided has not been whitelisted for your application.
打开 LWA Security Profile,进入 Web Settings,添加完全一致的 URL http://localhost:5557/callback,然后在智能体团队聊天中请求重试 OAuth。
广告档案为空
如果 --verify 返回:
{
  "profiles": [],
  "count": 0
}
这表示 OAuth 已成功,但授权用户和区域没有可用的广告主档案。请确认用户可以访问 Amazon Ads Console 中的广告主账号、广告主账号位于相同区域,且用户并非仅限于没有关联广告主档案的管理员账号;必要时尝试其他区域。
所需信息清单
完成设置前,请确认已具备:
- LWA Client ID。
- LWA Client Secret。
- 区域:
NA、EU或FE。 - Allowed Return URL:
http://localhost:5557/callback。 - 通过
--auth保存的刷新令牌。 - 选定的 Amazon Ads
profile_id。
六项全部具备后,Amazon Ads 智能体团队即可用于数据导出、报告和创建广告系列。